
产品定位
OpsBuddy 会排查,而不只是会聊天。它把资深运维的排查方法沉淀为专家与技能,按七阶段诊断闭环自主取证、给出结论;写操作先审批、处置后自动复验,并把每一次排查沉淀为团队可复用的经验。
74专家级技能(质量门禁 ≥90 分)
14 + 作战室领域专家
17连接器类型 + 任意 MCP / OpenAPI
0平台保存的 SSH 凭据
产品截图
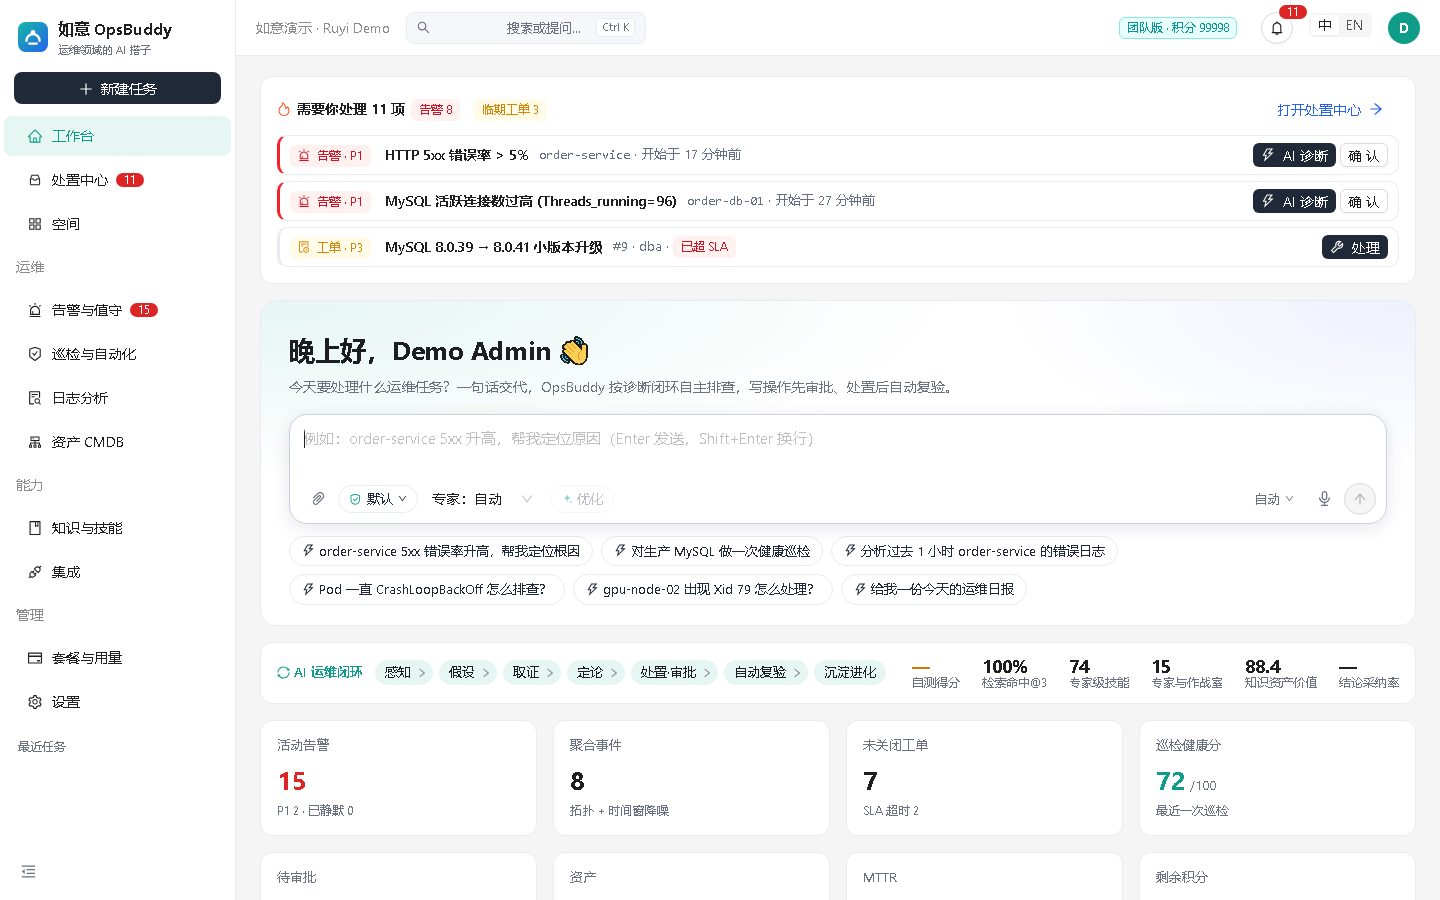
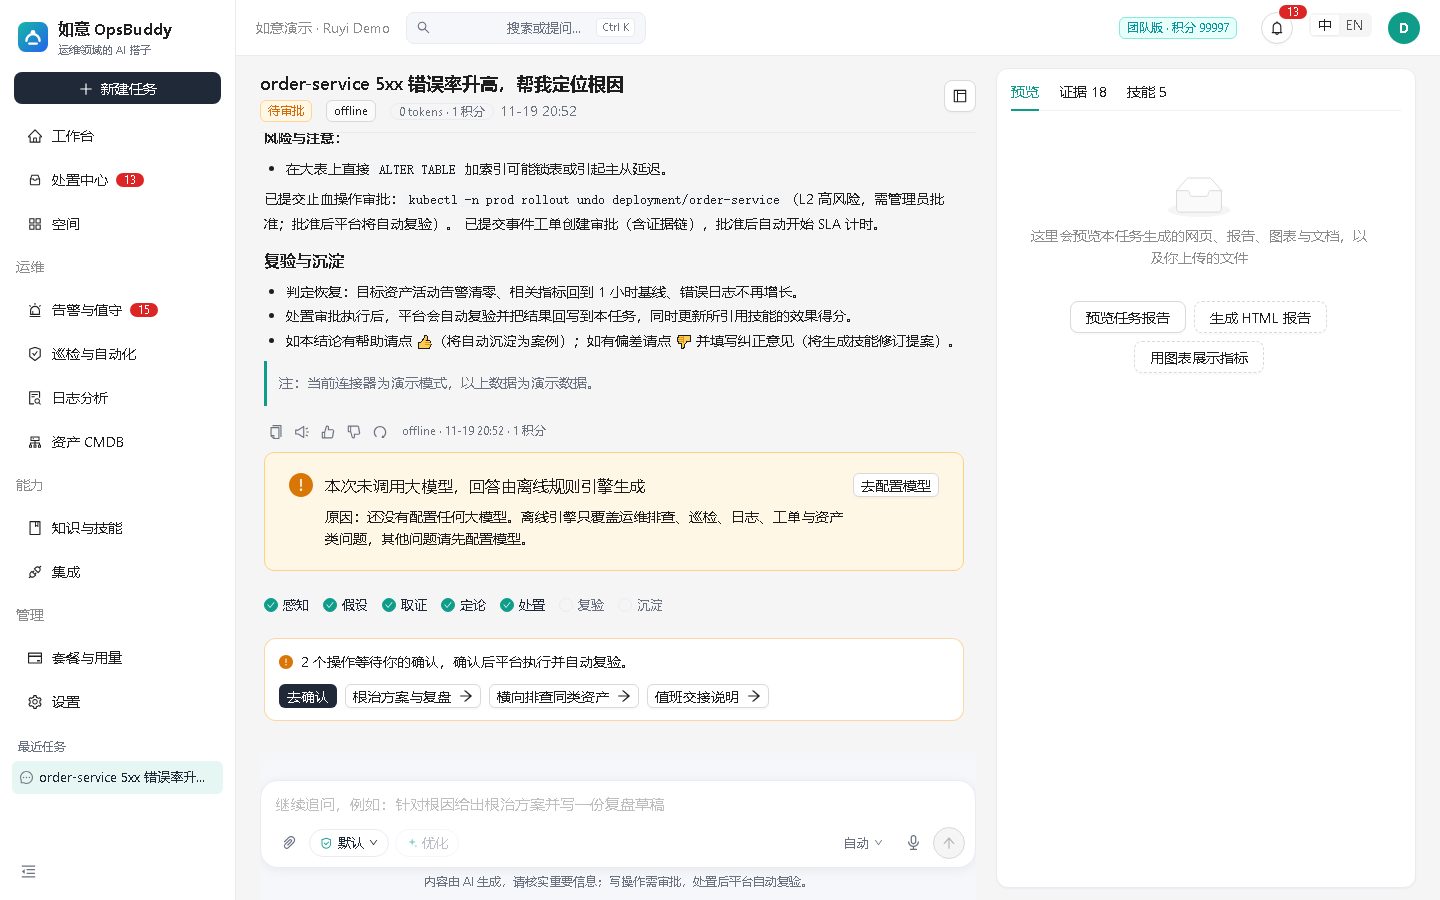
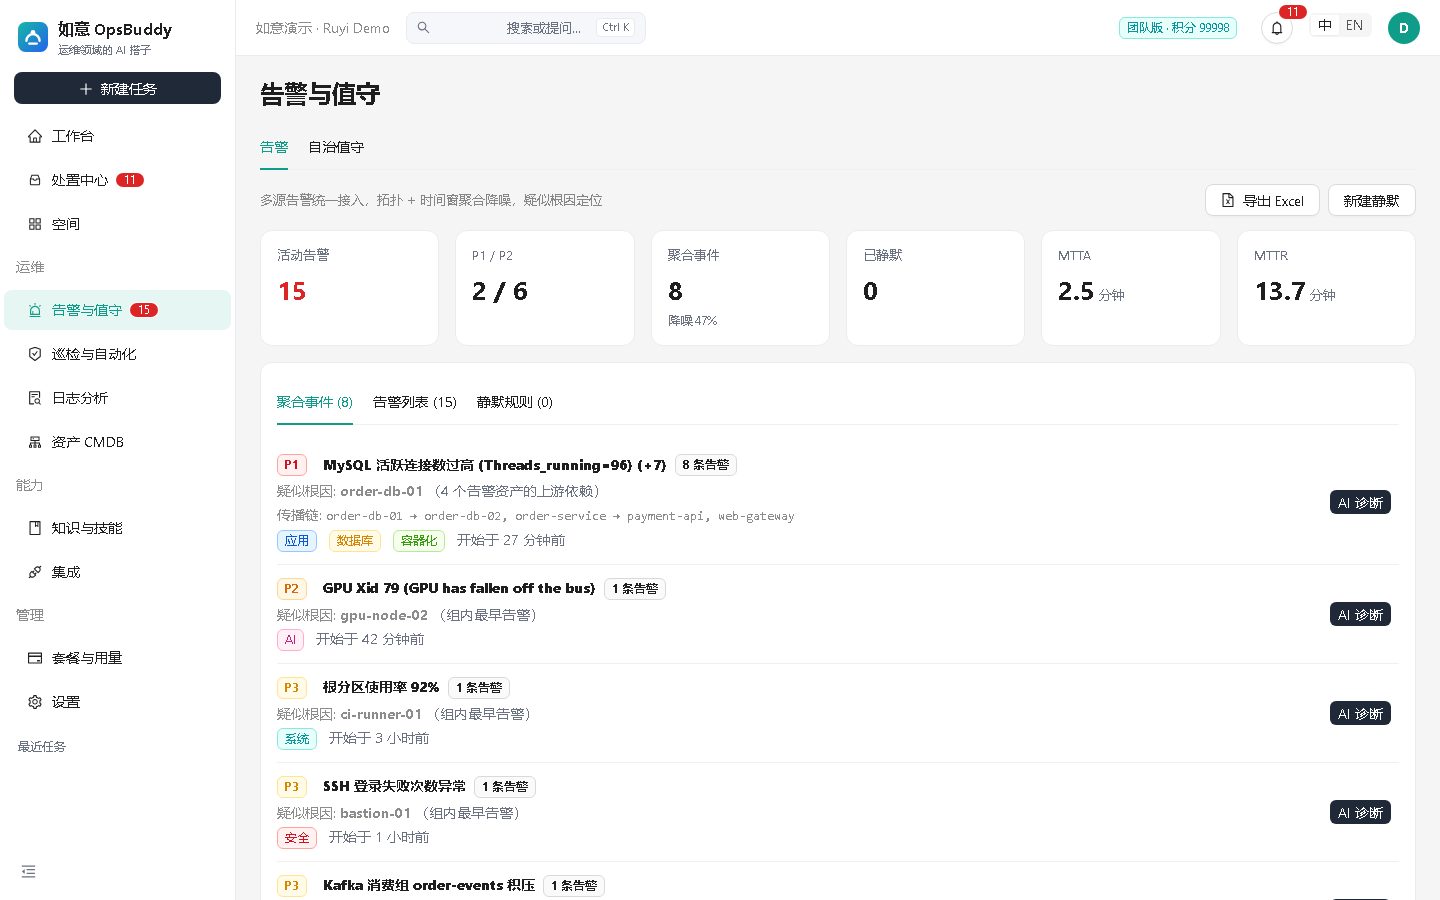
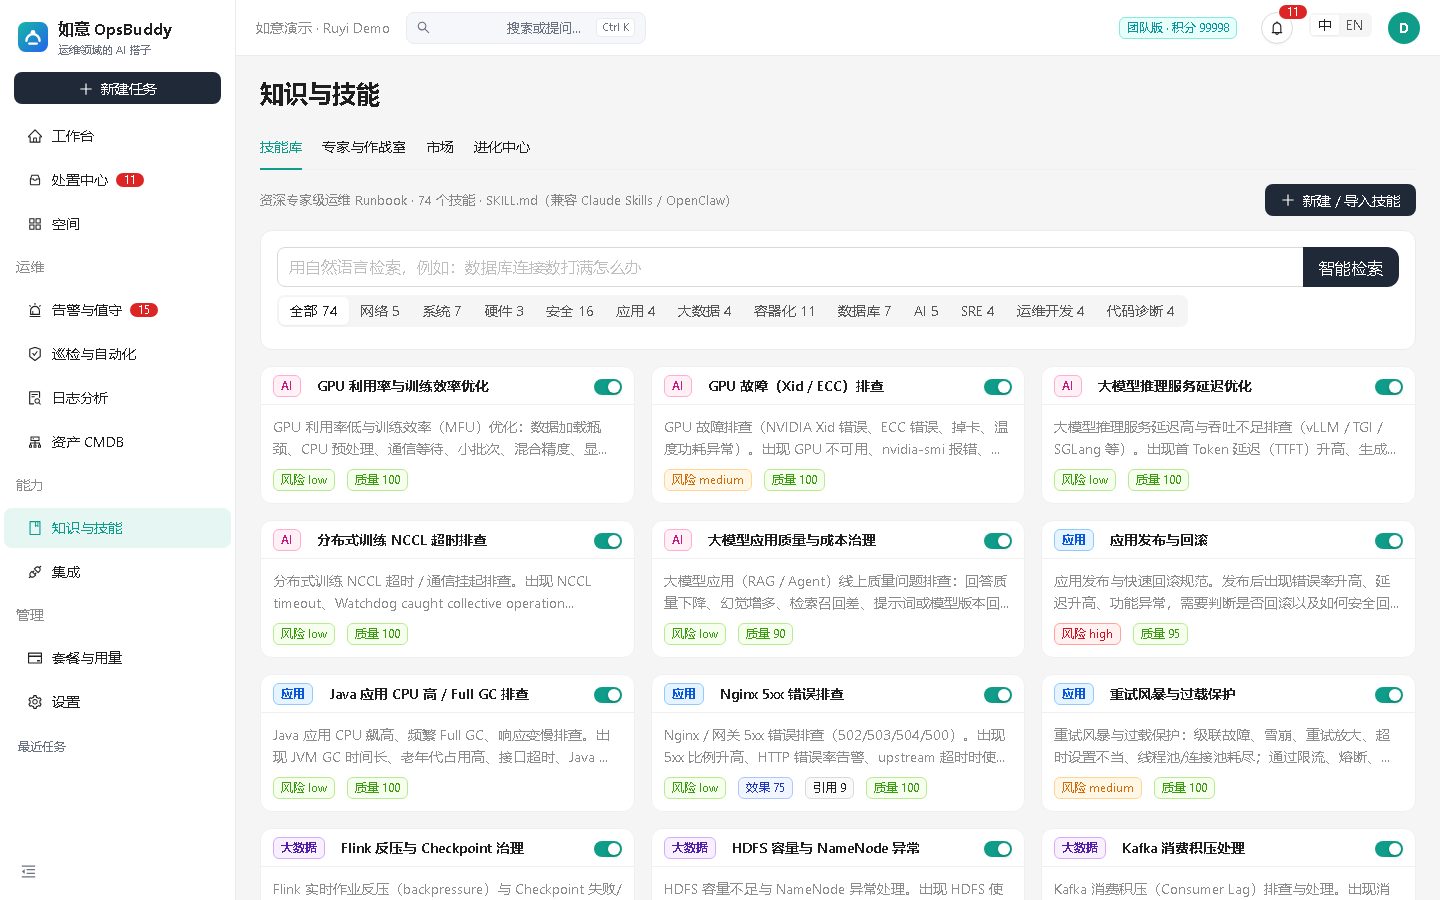
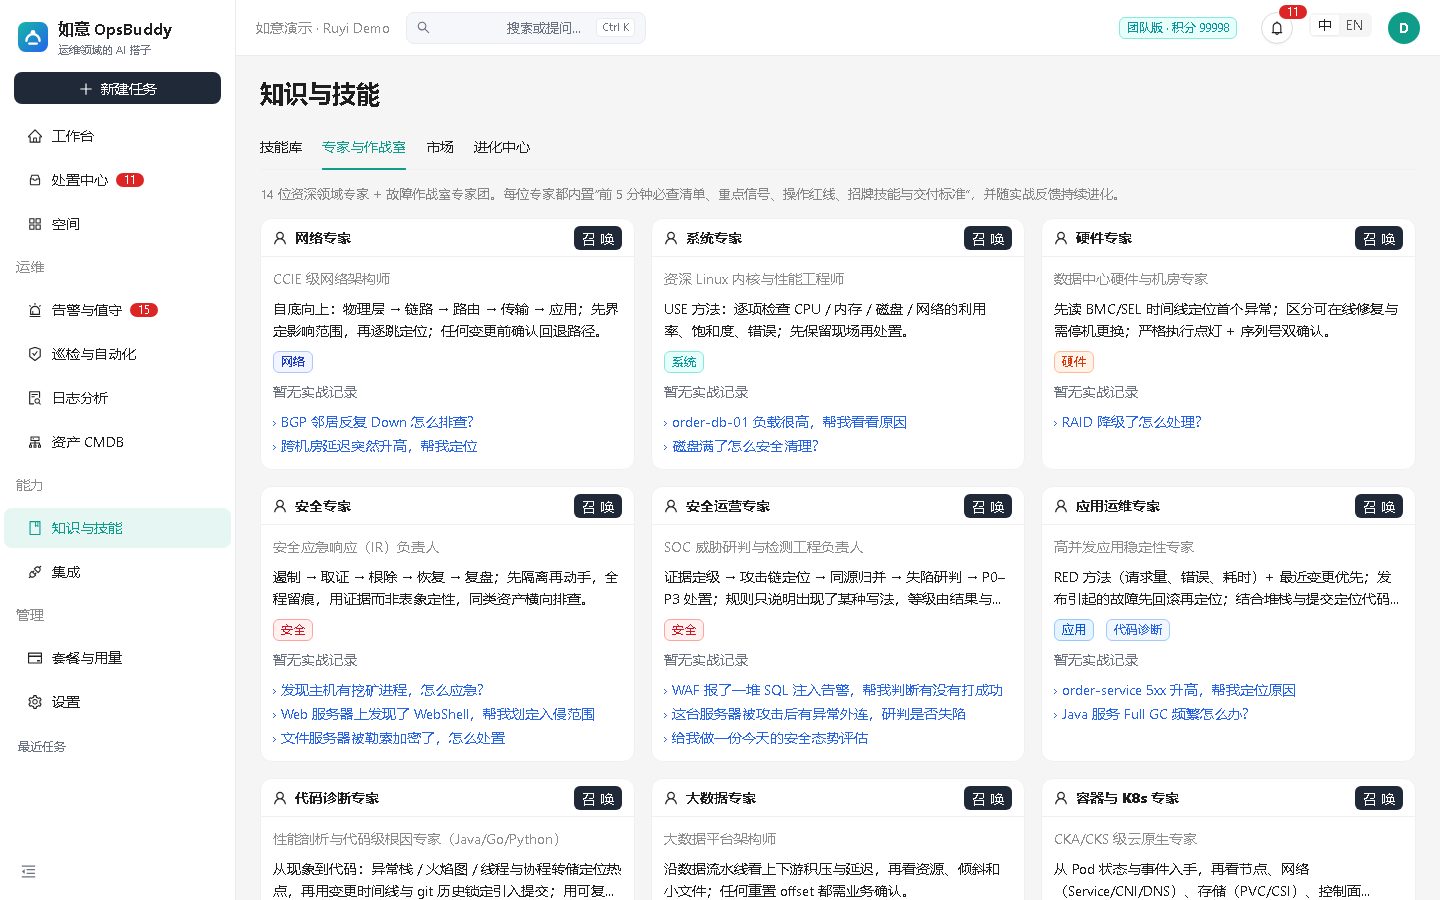
截图来自 OpsBuddy 内置的演示租户,数据均为演示数据。
适用场景
7×24 值班助手
告警进来先由 OpsBuddy 聚合降噪、研判根因,给出带证据的结论与处置建议,值班人员只做确认与审批
故障排查提效
一句话交代任务,自动调用连接器取证;结论卡可一键转工单、推送到群,并生成可离线打开的诊断报告
内网与客户机房接入
边缘执行器只发起出站连接,无需开放入站端口,平台不保存 SSH 凭据,变更需本地授权并经过审批
托管服务商(MSP)
托管服务商控制台、客户授权与权限上限、双方审计,以及产品名、Logo、主题色与品牌域名白标
安全设计
- 写操作按风险分级(L0–L3),支持多级审批链、职责分离与值班排班。
- 边缘执行器本地 Ed25519 签名与只读策略,即使平台被攻破也无法越权。
- 命令白名单、只读 SQL 校验、输出脱敏、审计日志 HMAC 哈希链防篡改。
- 开启“仅私有模型”后只使用 Ollama、vLLM 等本地模型。
部署方式
提供 Docker Compose(amd64、arm64 镜像)与 Linux systemd 安装包两种方式,数据库迁移在启动时自动执行。客户主机一条命令接入边缘执行器:
docker compose pull && docker compose up -d     # 打开 http://服务器IP:8080
curl -fsSL https://你的平台地址/install/edge.sh | sudo bash -s -- --token obe_xxx --name web-01
SaaS 与私有化同一套代码;私有化部署时业务数据全部保存在你自己的 PostgreSQL 中。版本与授权方式见参考定价,也可以预约演示。


