为自托管而生的运维与安全软件
最关键的运维与安全数据应当留在自己手里;好用的工具,部署也应当足够简单。
私有化优先
单个二进制或一条 docker compose 即可部署,支持内网离线运行,数据不出你的网络
开源透明
核心产品以 AGPL-3.0、Apache-2.0、MIT 许可开源,源码可审计、可二次开发
AI 原生,但不依赖 AI
AI 诊断、AI 研判与运维 Agent 开箱可用;未配置大模型时由启发式规则与离线引擎兜底
五款产品,覆盖运维、安全与 AI 基础设施
从主机监控、安全态势到大模型成本与模型分发,每一款都可以独立部署,也可以组合使用。

openaiops
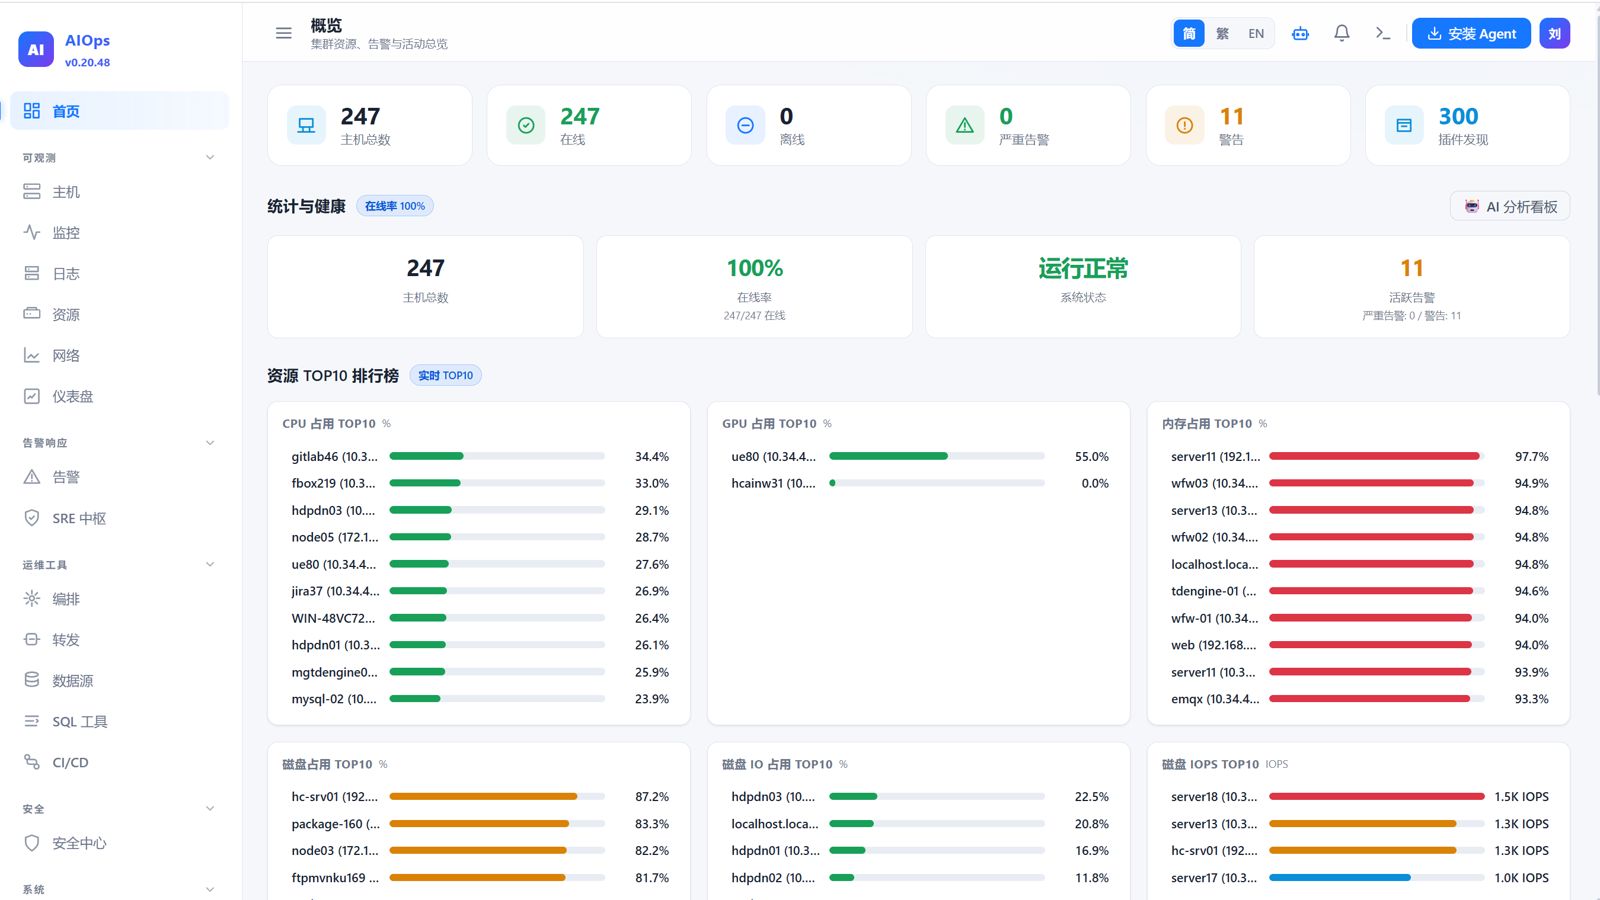
观测、告警、自愈、远程运维、Agent OTA 与 AI 诊断收敛进一个可自托管的平台:1 个 Go 服务端 + 1 个零依赖 Agent,docker compose 约 3 分钟上线,数据永久自持。

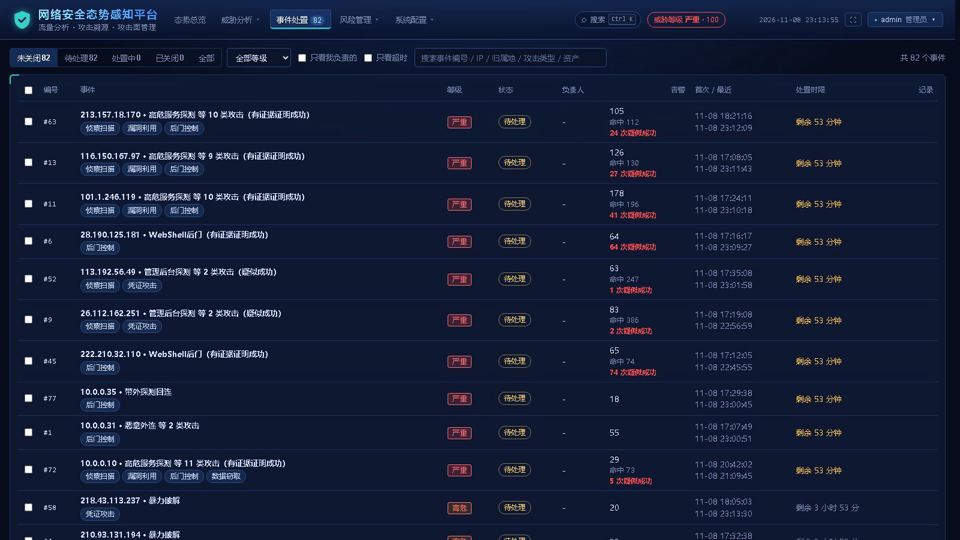
netsa
一个二进制,把 Web、防火墙 / IDS、流量、主机与 DNS 日志变成可溯源、可处置、会自我纠错的安全态势。不需要 Elasticsearch、Kafka 或数据库,内网离线可用,5 分钟跑起来。

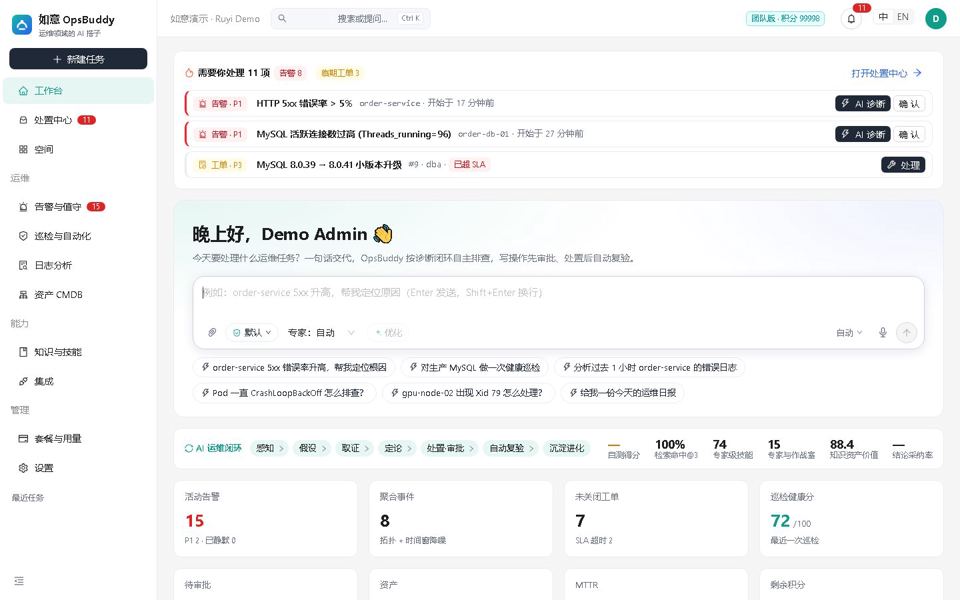
如意 OpsBuddy AI
一句话交代任务,OpsBuddy 按诊断闭环自主排查:感知 → 假设 → 取证 → 定论 → 处置(审批)→ 自动复验 → 沉淀进化。单一 Go 二进制 + PostgreSQL,SaaS 与私有化同一套代码,没有大模型也能离线运行。

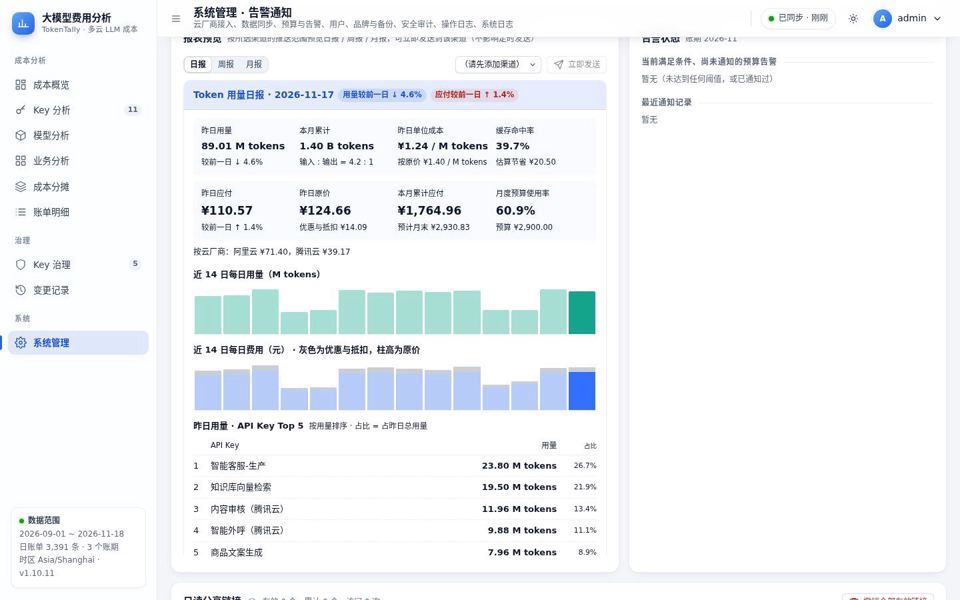
TokenTally
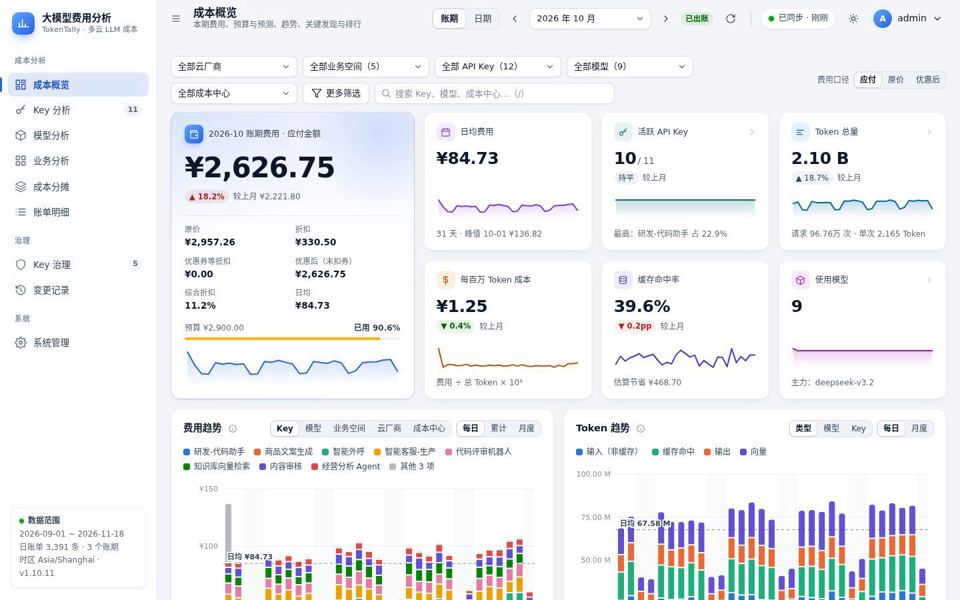
每个 API Key、每个模型、每个部门到底花了多少钱?TokenTally 定时只读同步阿里云百炼与腾讯云 TokenHub 的 Key 与账单,按 Key、模型、成本中心多维分析,预算超支与费用异常自动推送到钉钉、飞书、企业微信与邮件。

dlmodel
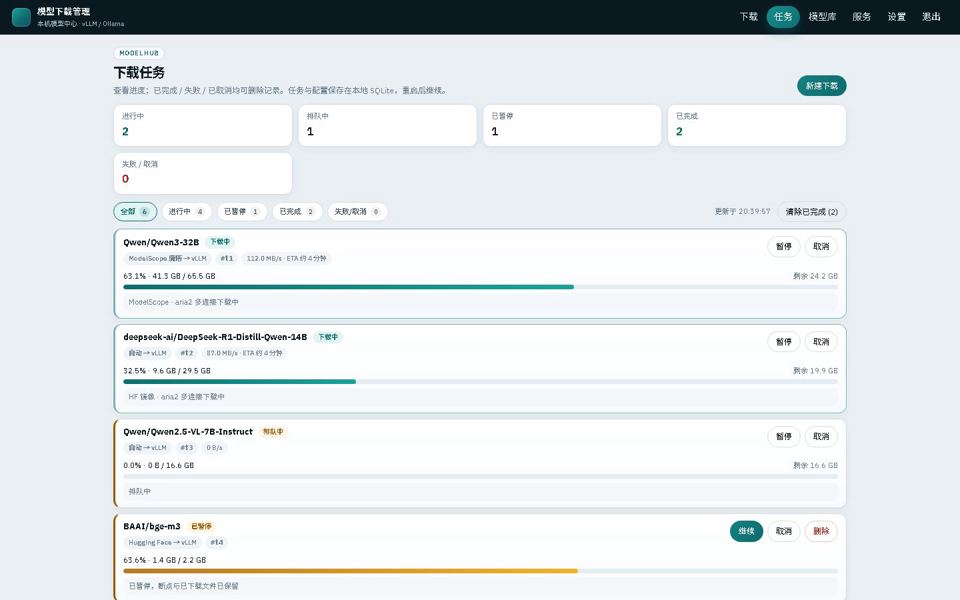
在网络受限的环境下,用多源回退 + aria2 多连接把 ModelScope / Hugging Face 模型可靠地拉下来,按 vLLM 布局落盘;Web UI 全程管理队列、断点与暂停恢复,下载完成一键对接 vLLM / Ollama 推理。
与你现有的技术栈无缝协作
原生对接主流监控、容器、即时通讯、云厂商与大模型生态(具体支持范围以各产品文档为准)。
应用场景
看看不同团队如何用思锐云的产品解决运维、安全与 AI 成本问题。
 智能运维
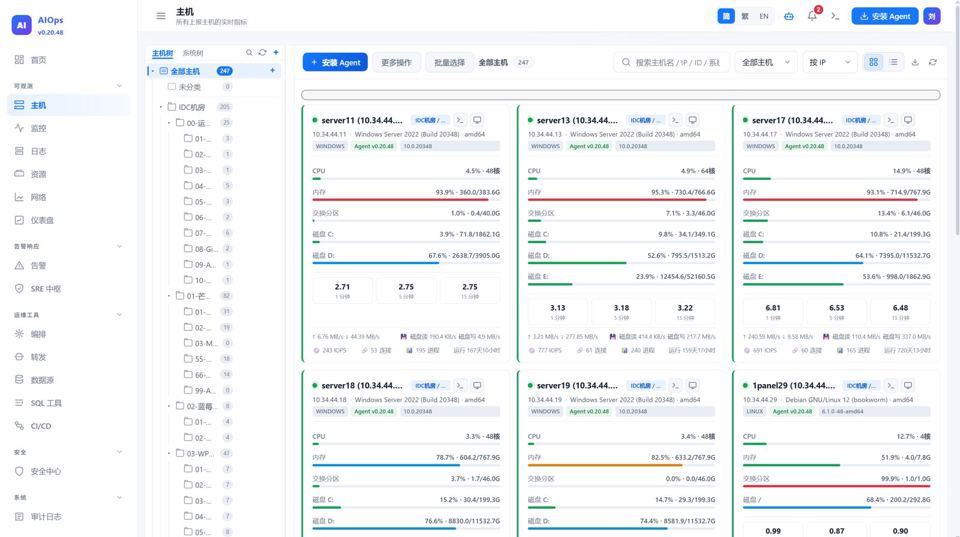
混合云与信创环境:主机统一监控与免入站远程运维
用一个可自托管的平台纳管物理机、虚拟机、容器与云主机,Agent 反向连接实现免开入站端口的远程终端与桌面。
 智能运维
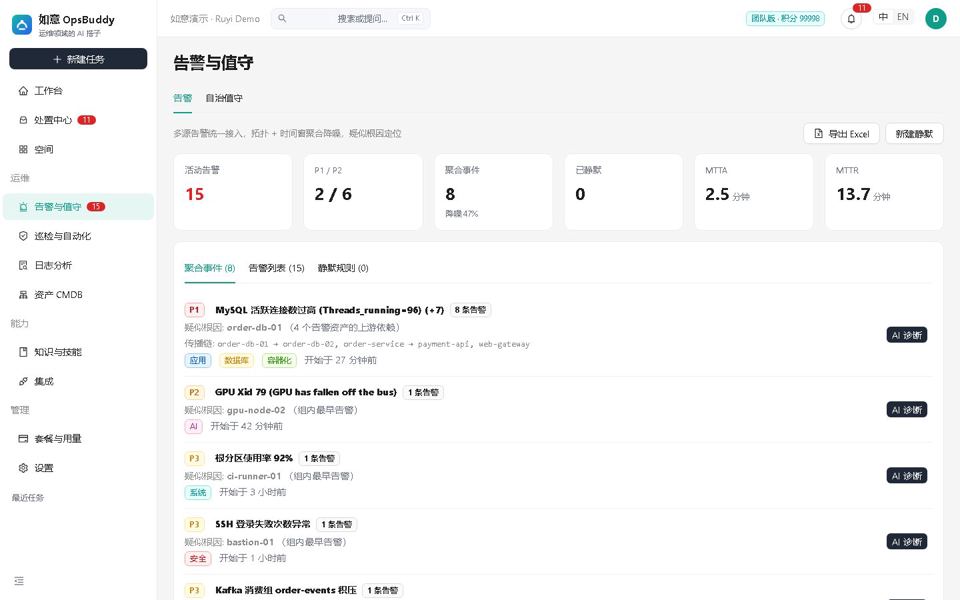
从告警到自愈:搭建 7×24 的 AI 值班体系
告警进来先由 AI 聚合降噪、研判根因,再按风险分级走审批与自愈,处置后自动复验,值班人员只做确认与决策。
 安全运营
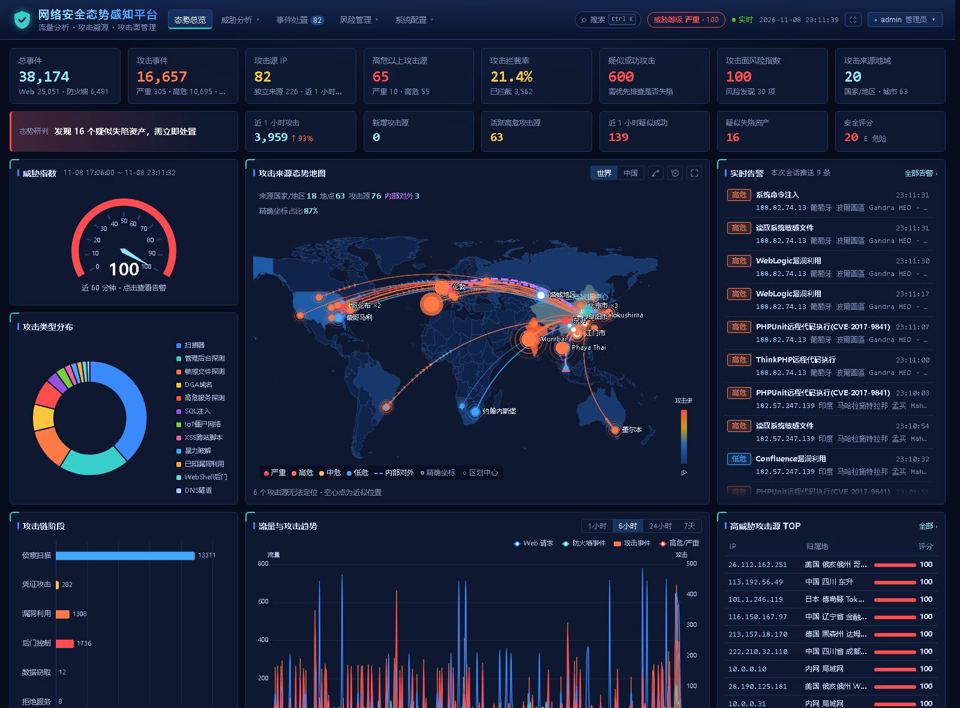
没有专职 SOC,也能看懂并处置安全态势
单个二进制读取已有的 nginx、防火墙、主机与 DNS 日志,自动识别格式、复核证据,把大量告警收敛为一份可处置的清单。
 安全运营
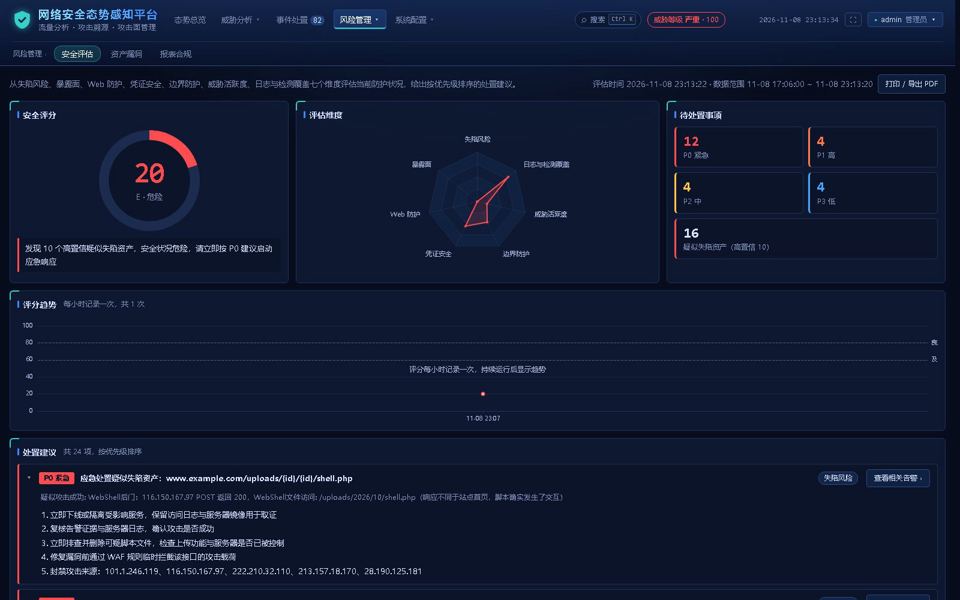
等保 2.0 合规:日志留存、审计与自查
原始日志按小时压缩留存并以哈希链防篡改,配合审计、周报月报与等保 2.0 自查,满足日志与审计类要求的同时保持日常运营可用。
 AI 基础设施
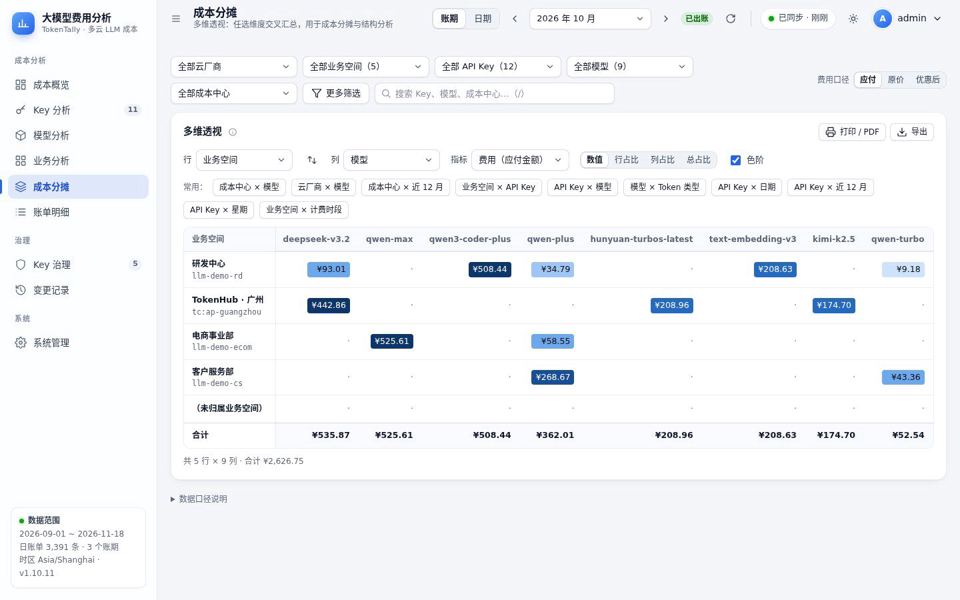
大模型 API 成本分摊与预算管控
把分散在阿里云百炼与腾讯云 TokenHub 多个账号里的 API Key 统一纳管,按部门分摊成本、设置预算,费用异常当天推送。
 AI 基础设施
内网 GPU 集群的大模型权重分发与推理上线
在网络受限的 GPU 服务器上稳定拉取 ModelScope / Hugging Face 权重,断线续传、校验落盘,完成后直接交给 vLLM / Ollama 推理。