
产品定位
netsa 不串在业务链路上,而是读取 WAF、nginx、防火墙、主机与 DNS 的日志做研判:哪些攻击被拦了、哪些打到了后端、哪些真的成功了,以及攻击者之后又做了什么。单个二进制 / 一个容器,地图与定位库内置,没有专职 SOC 的团队也能装上就看懂。
50+自动识别的日志格式
87 + libinjection特征规则 + 语法分析
261国产 OA / 中间件漏洞接口签名
~46 万条/秒单机端到端吞吐(开发机实测)
0外部依赖组件
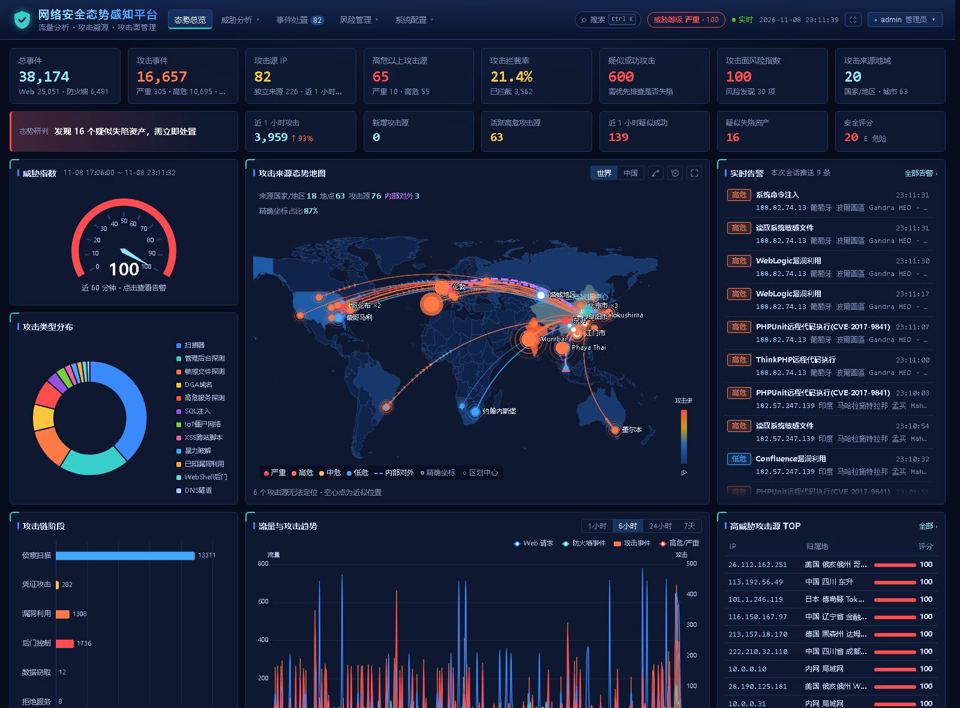
产品截图
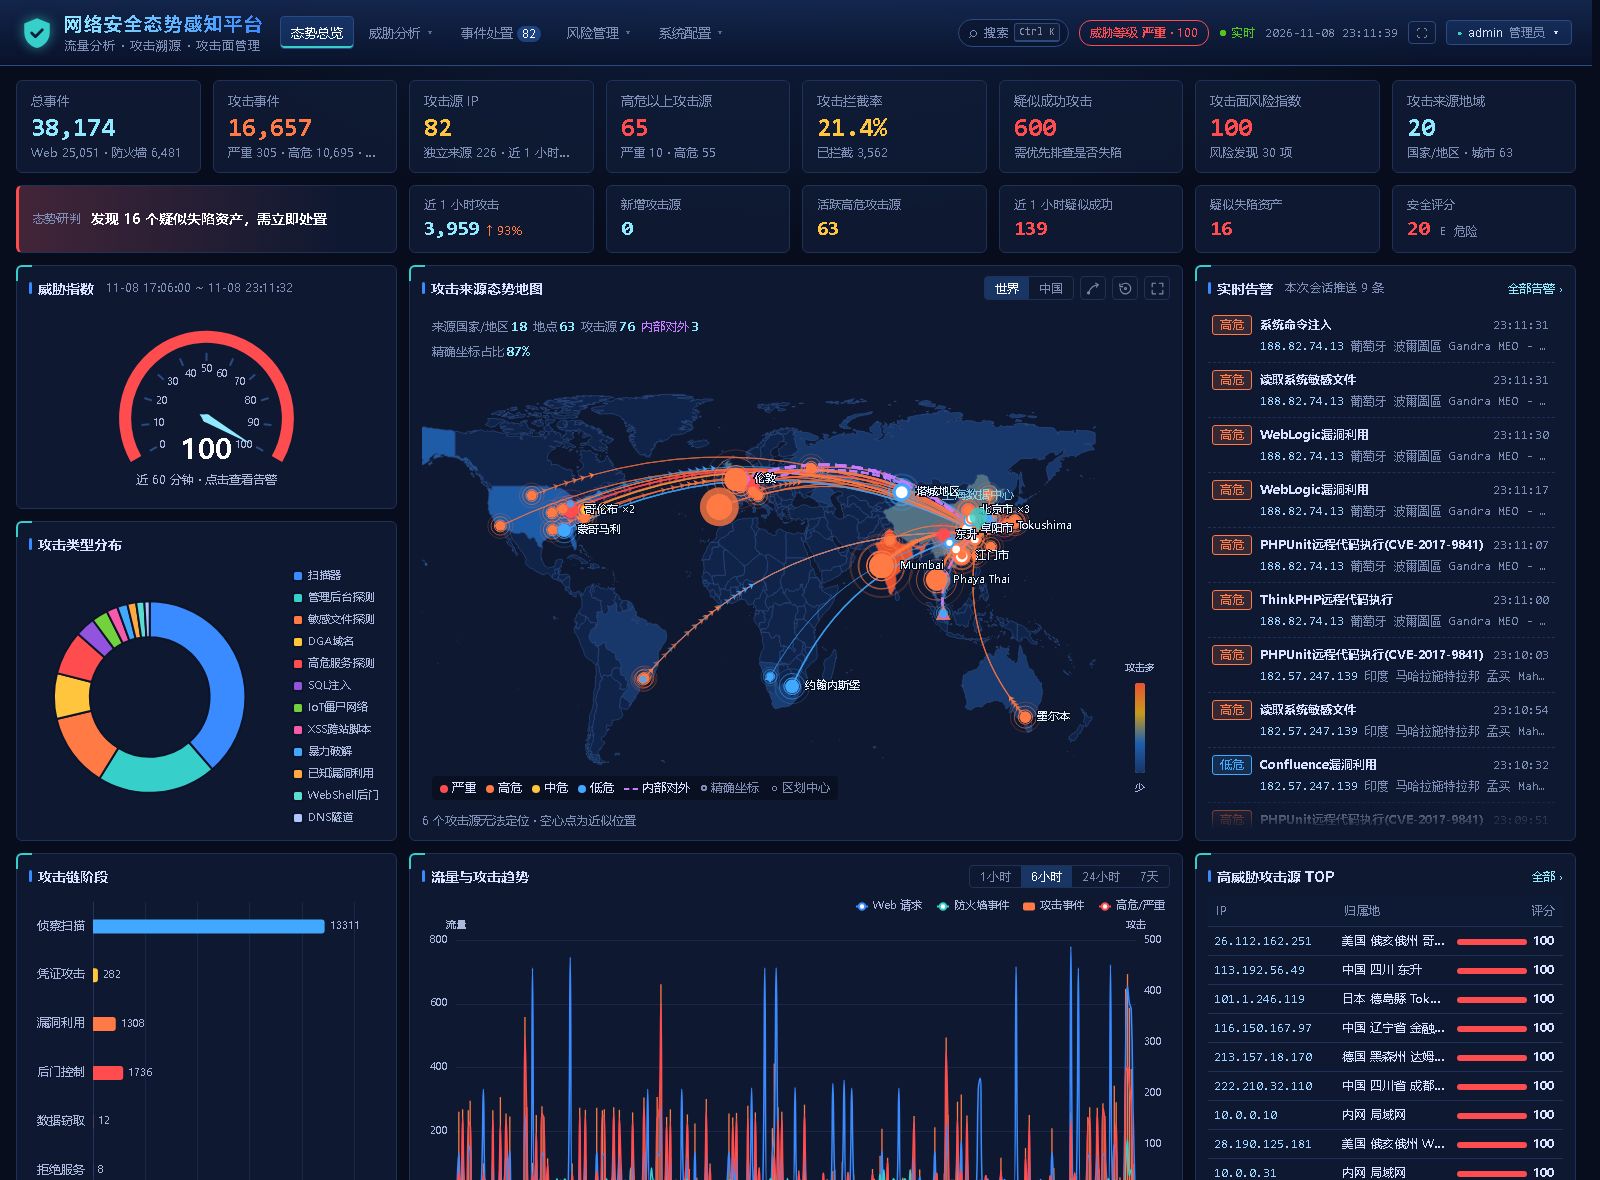
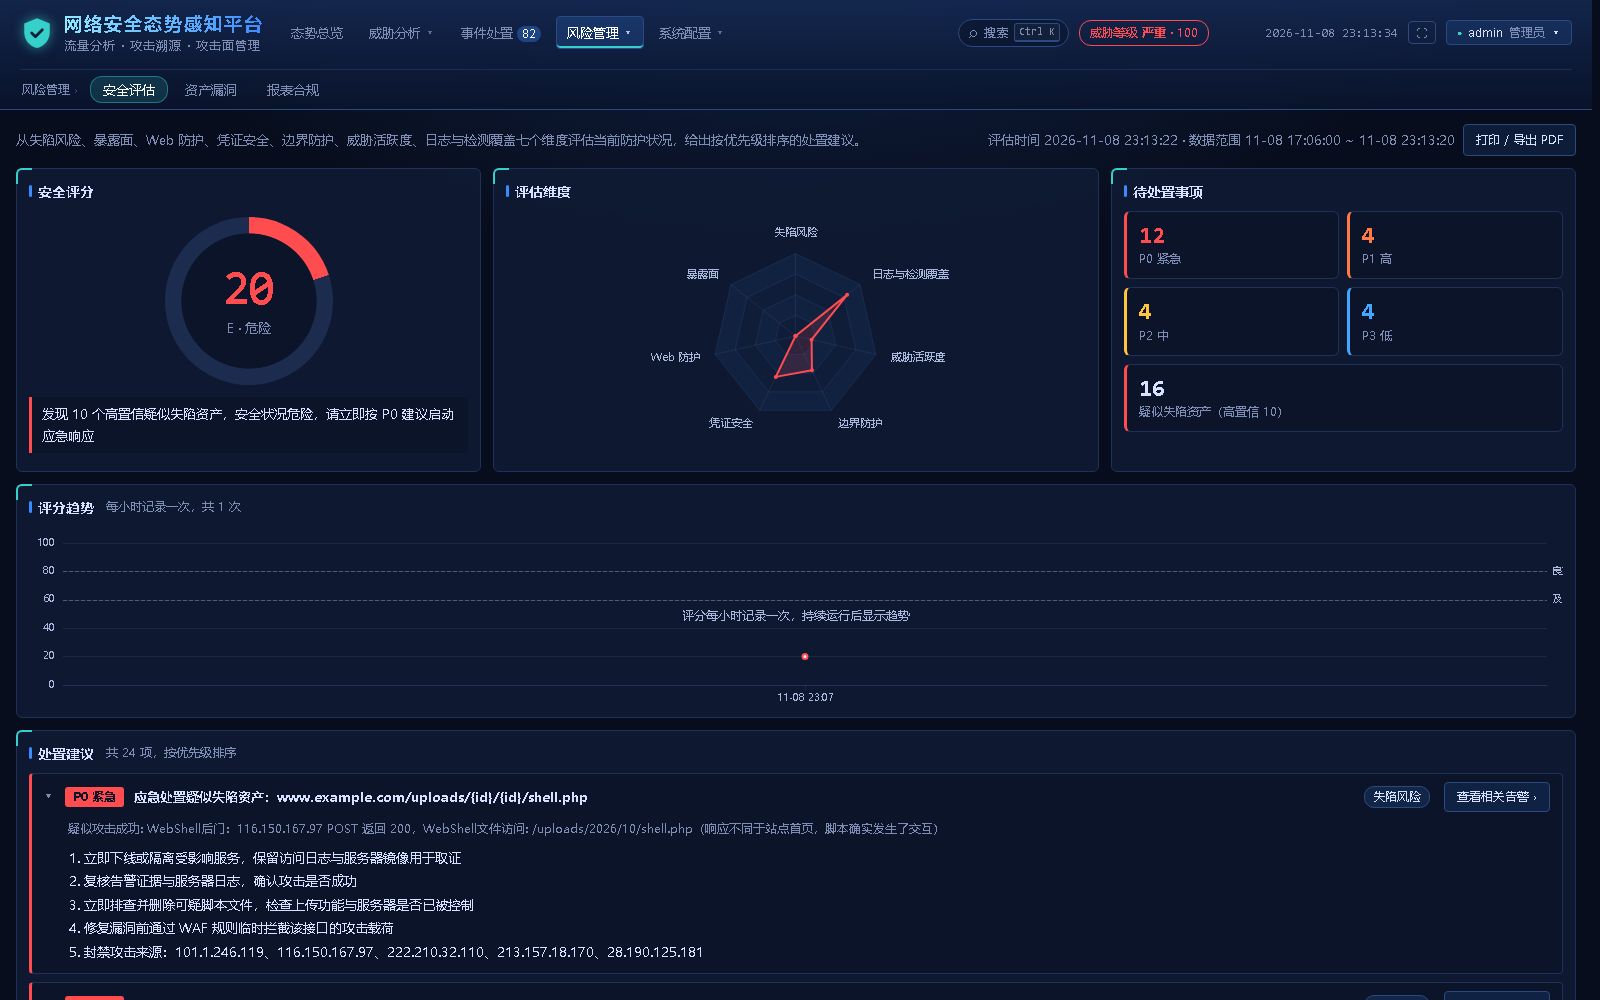
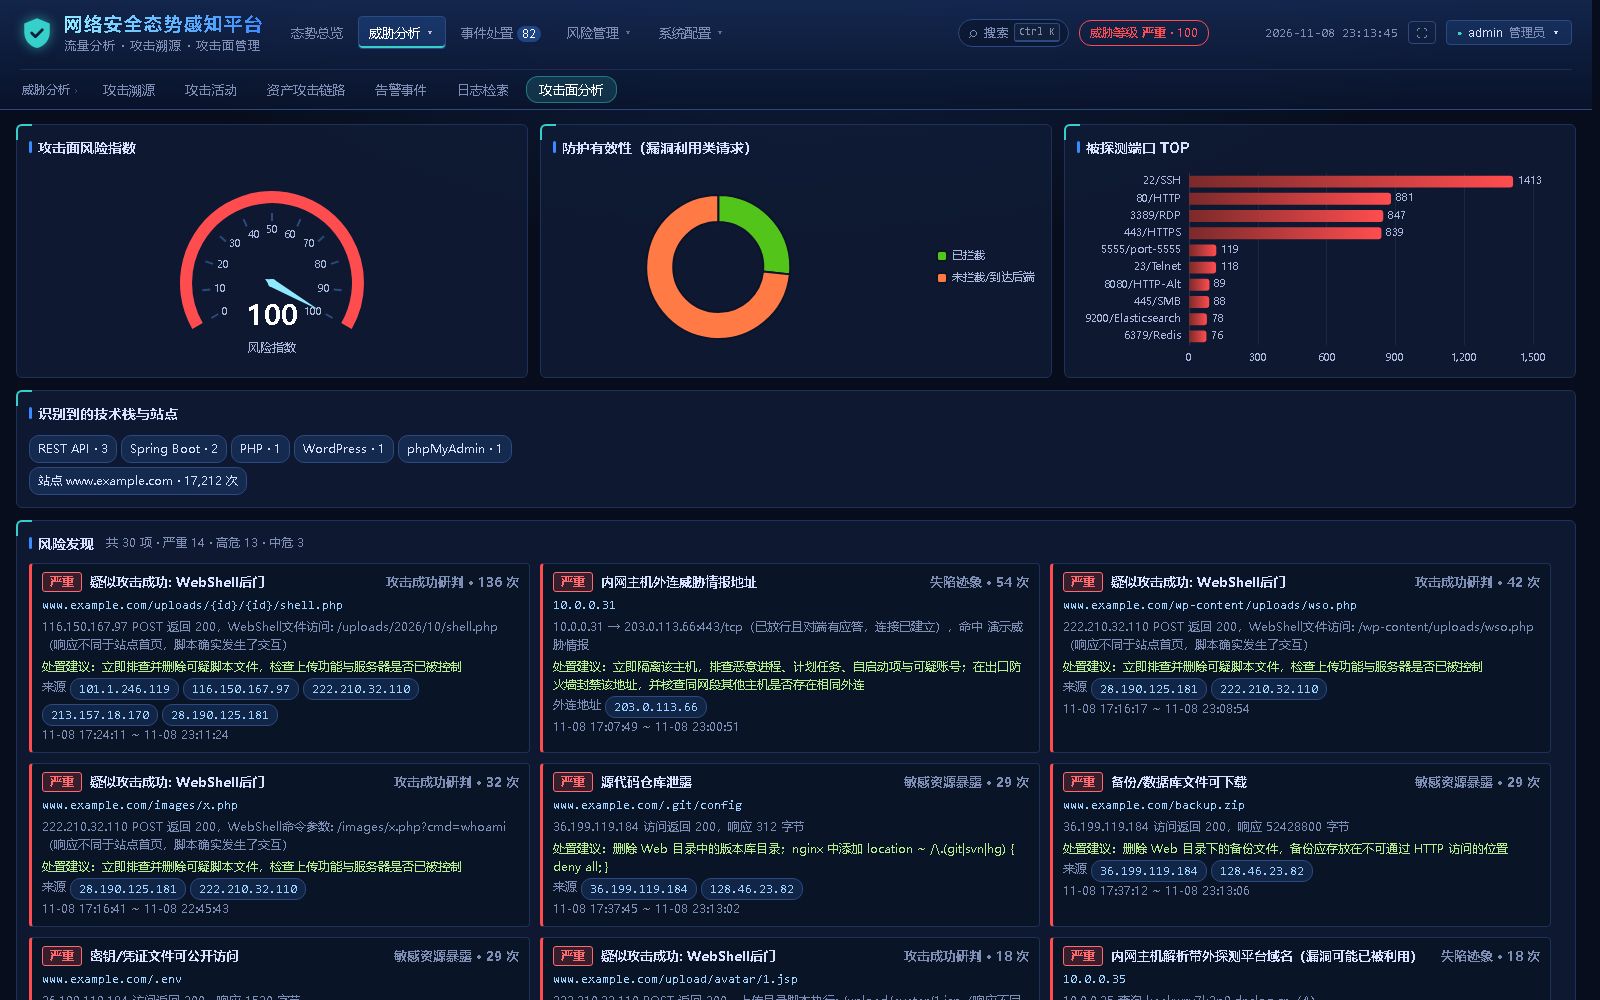
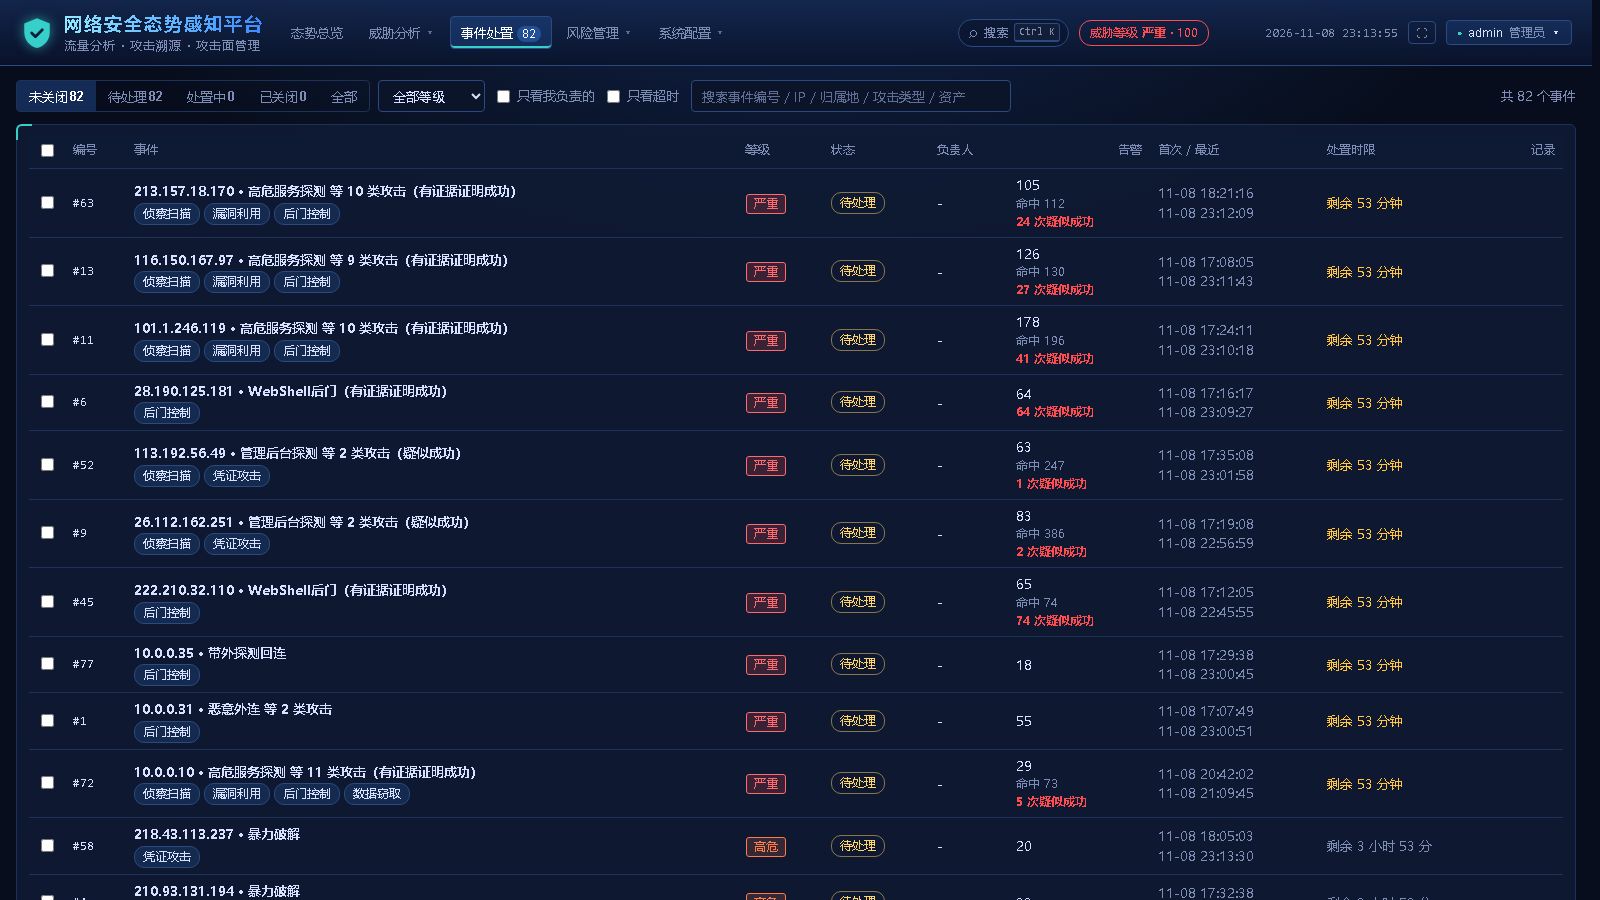
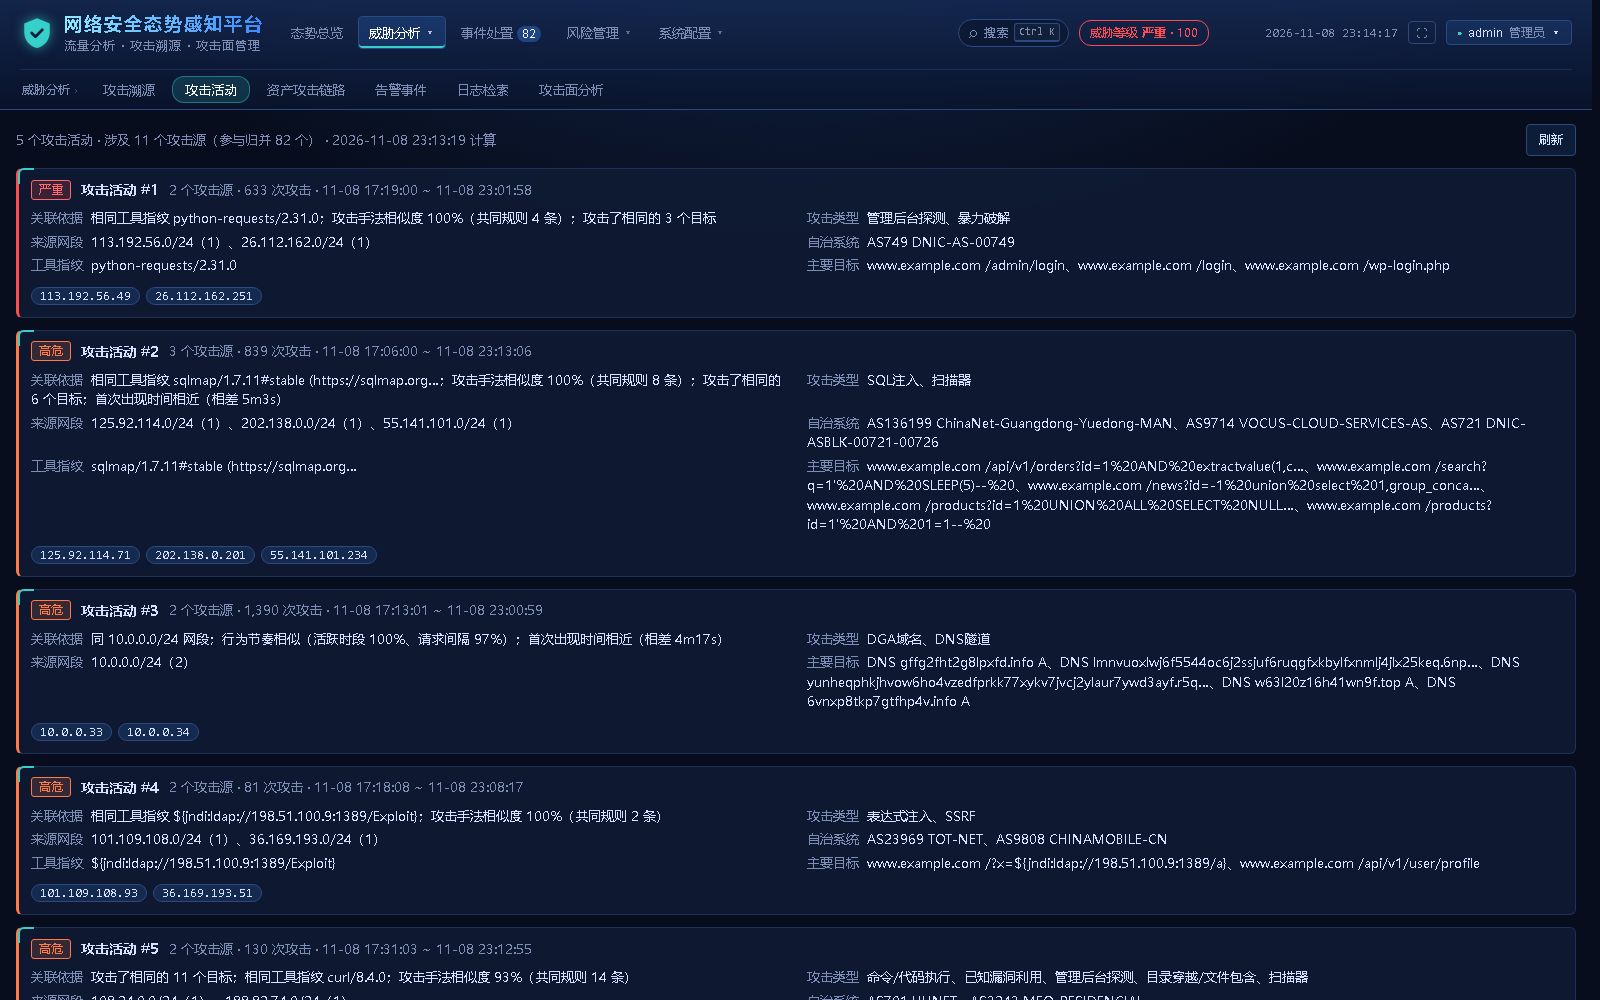
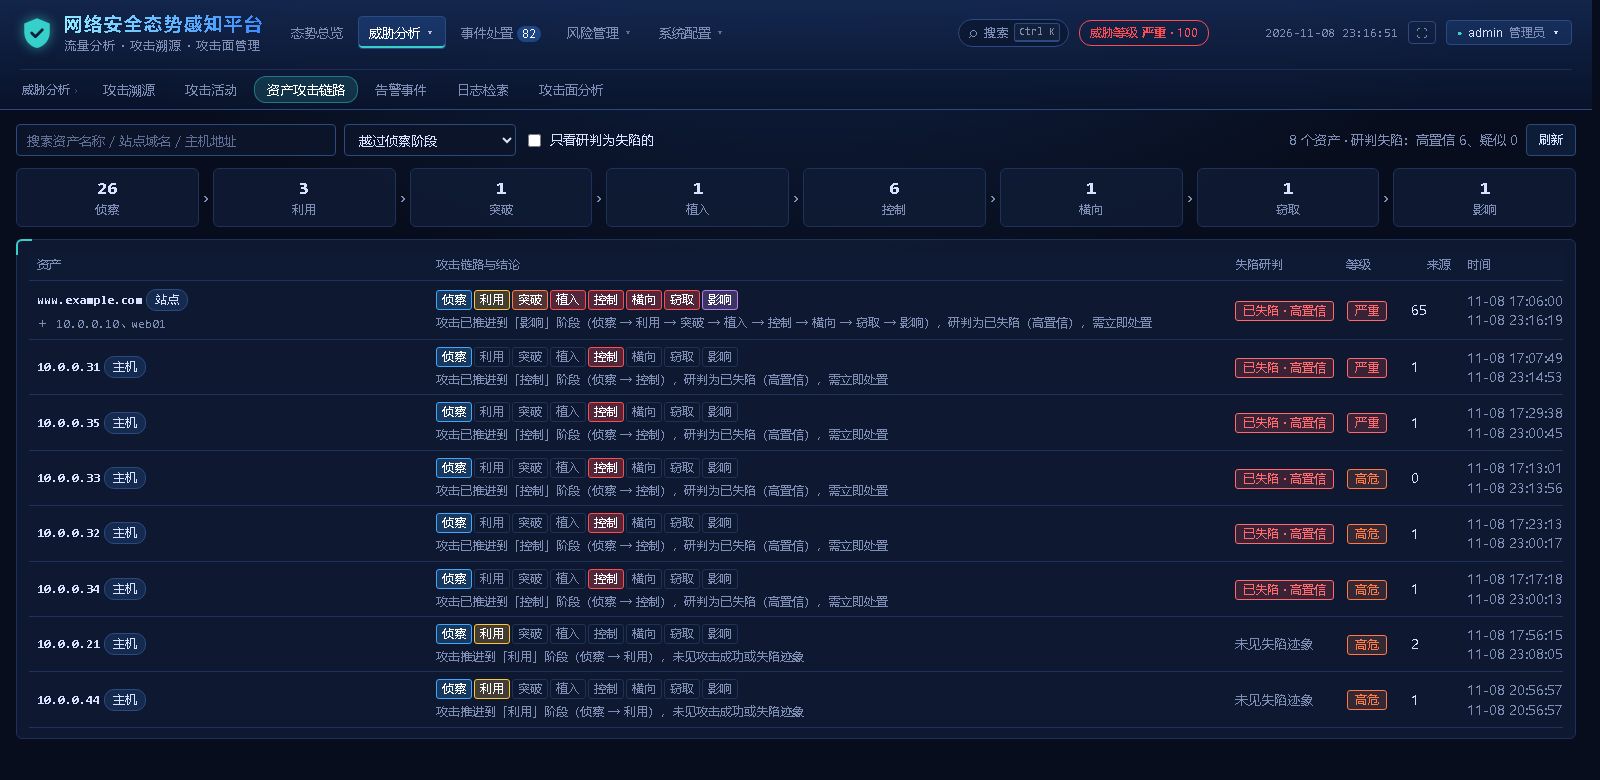
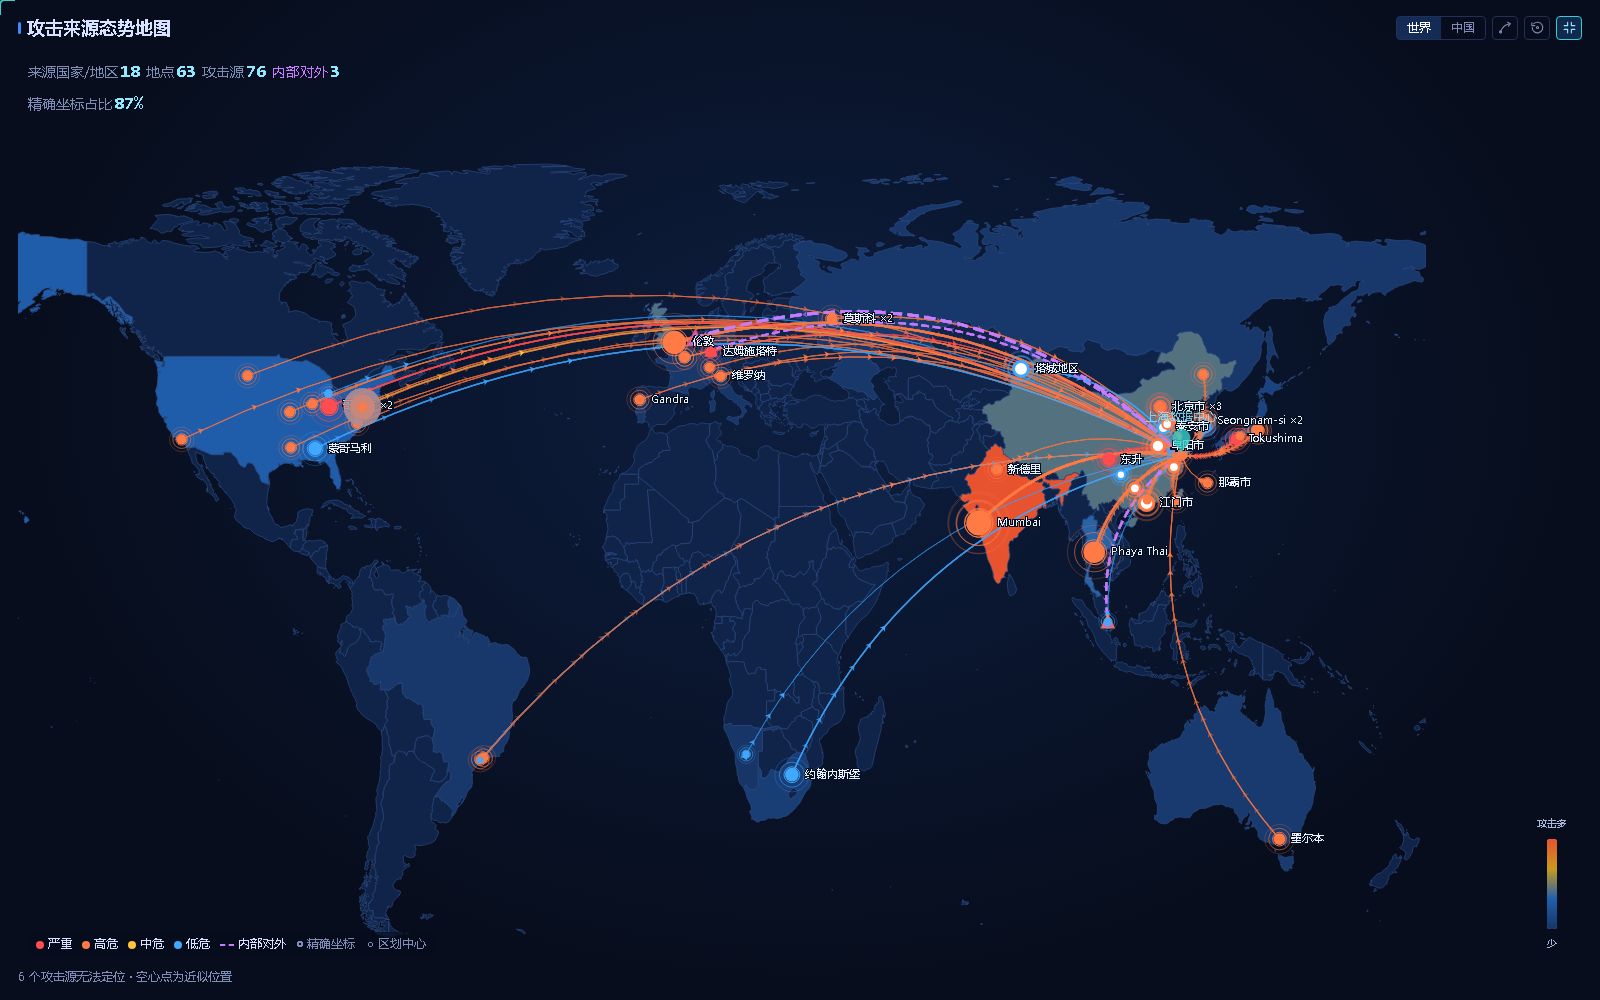
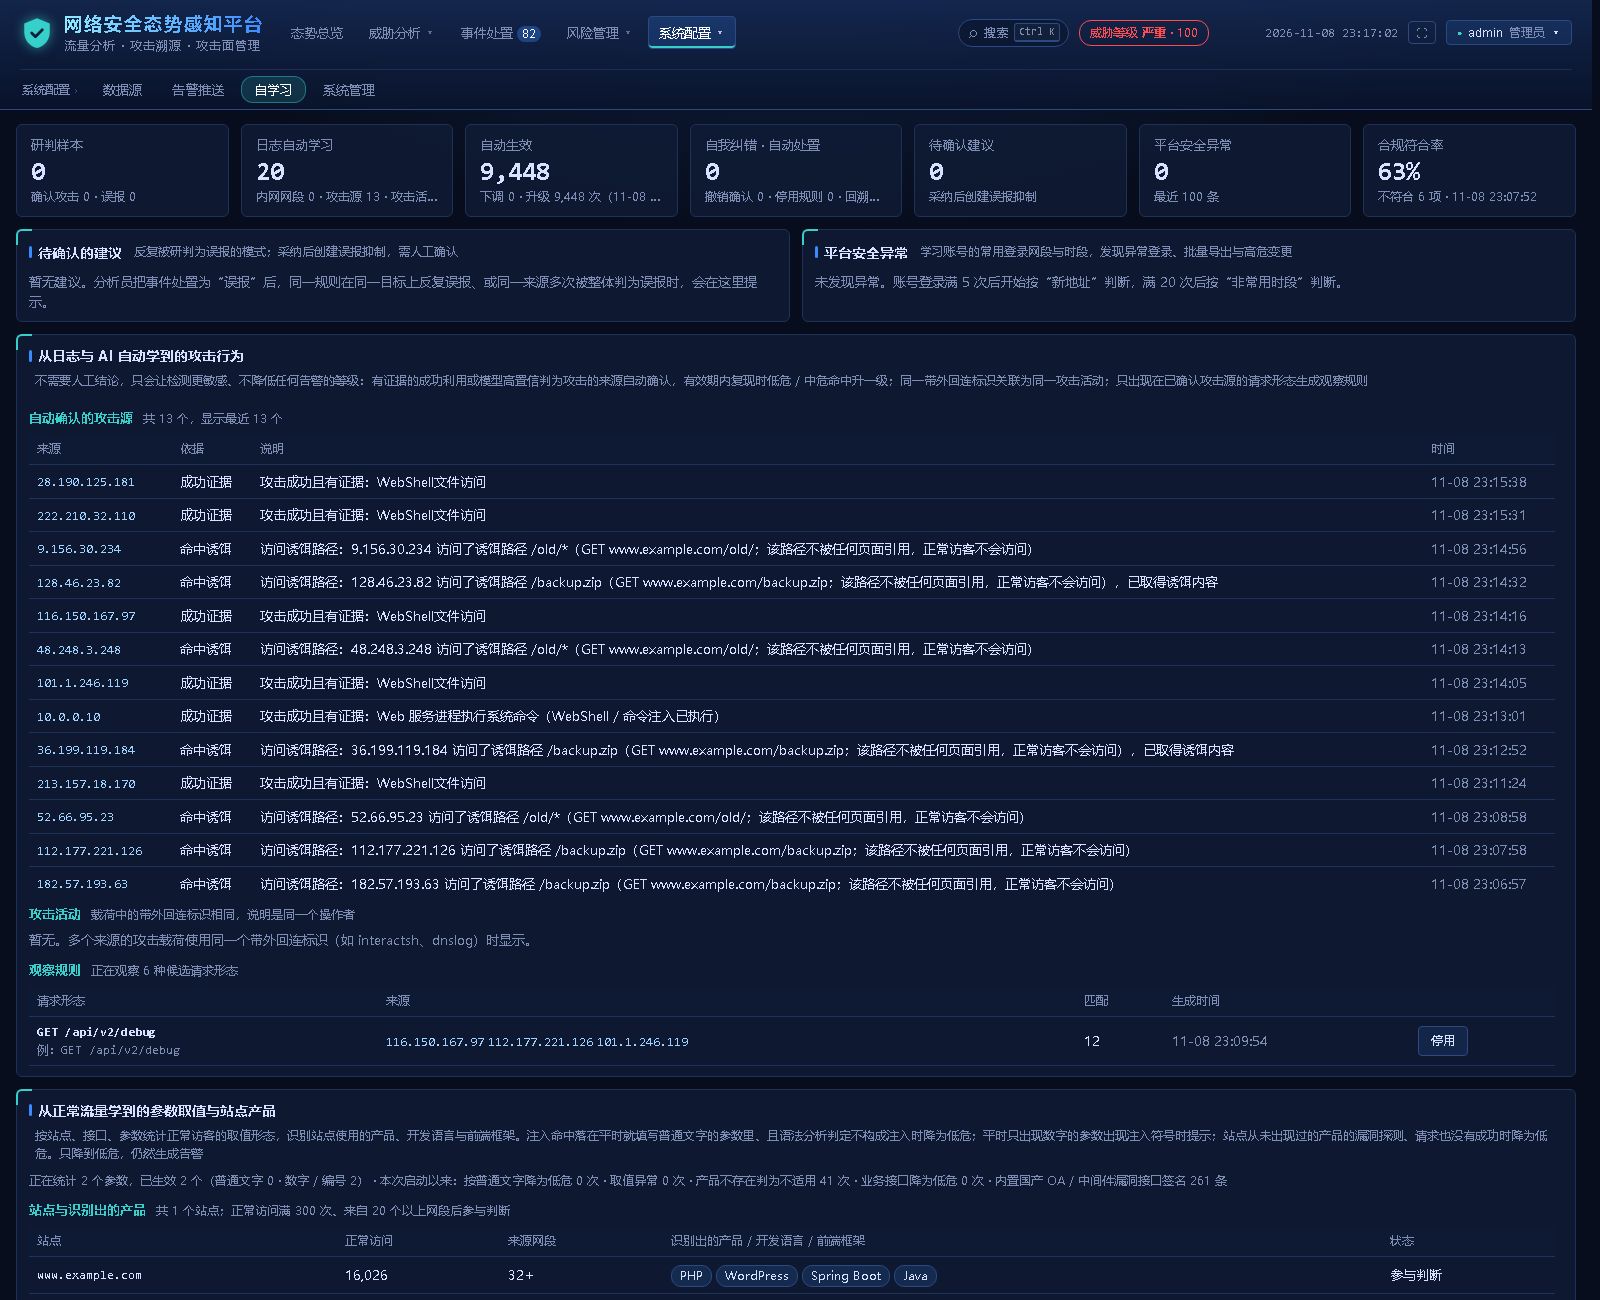
截图来自 netsa 内置模拟器生成的演示数据,其中的 IP 与站点均为模拟。
与常见自建方案对比
| 日志平台 + 自写规则 | 主机安全平台(多组件) | netsa | |
|---|---|---|---|
| 部署 | 搜索集群 + 采集 + 看板,多组件运维 | 管理端 + 索引 + 看板 + 每台主机装代理 | 单个二进制 / 一个容器 |
| 接入日志 | 每种格式写解析规则 | 以主机日志为主 | 50+ 格式自动识别 |
| 告警质量 | 规则命中即告警 | 规则命中即告警 | 证据复核,排除“表面成功” |
| 国产生态 | 需要自己写 | 需要自己写 | 261 条国产 OA / 中间件漏洞接口签名 |
| 越用越准 | 靠人维护白名单 | 靠人维护白名单 | 自学习 + 自我纠错闭环 |
| 内网离线 | 视组件而定 | 视组件而定 | 完全离线可用 |
适用场景
中小企业与政企单位
没有专职 SOC,需要一个装上就能看懂的态势大屏与处置清单
等保与合规
原始日志留存、哈希链防篡改、审计、周报月报与等保 2.0 自查
IDC、云上业务与对外网站
在大量背景扫描中找出真正打到服务、真正成功的攻击
安全团队与蓝队
攻击链路、ATT&CK 映射、同源关联与诱饵,快速研判与溯源
部署方式
支持 Docker / Docker Compose(amd64、arm64)、直接运行二进制和内网离线镜像包。一条命令体验自带攻击日志模拟器的演示环境:
git clone https://github.com/sreyun/netsa.git && cd netsa
docker compose -f docker-compose.demo.yml up -d --build
# 打开 http://localhost:8080
生产部署执行 docker compose pull && docker compose up -d,默认读取宿主机 /var/log/nginx 与 /var/log,网络设备的 syslog 发送到服务器的 5514 端口(UDP / TCP)。不想部署也可以直接分析已有日志:netsa analyze access.log -o report.json。
常见问题
日志会离开我的网络吗?不会。所有分析都在本机完成;在线溯源与 AI 研判都是可选项,关闭后完全离线运行,接入外部模型时可开启发送前脱敏。
和 WAF 是什么关系?互补。netsa 读取 WAF、nginx、防火墙的日志做研判,回答“攻击是否成功、攻击者之后做了什么”。
开源许可
netsa 以 Apache License 2.0 发布,可自由用于商业目的、修改与再分发。规则与情报订阅、部署交付、等保测评支撑等商业服务见参考定价。


