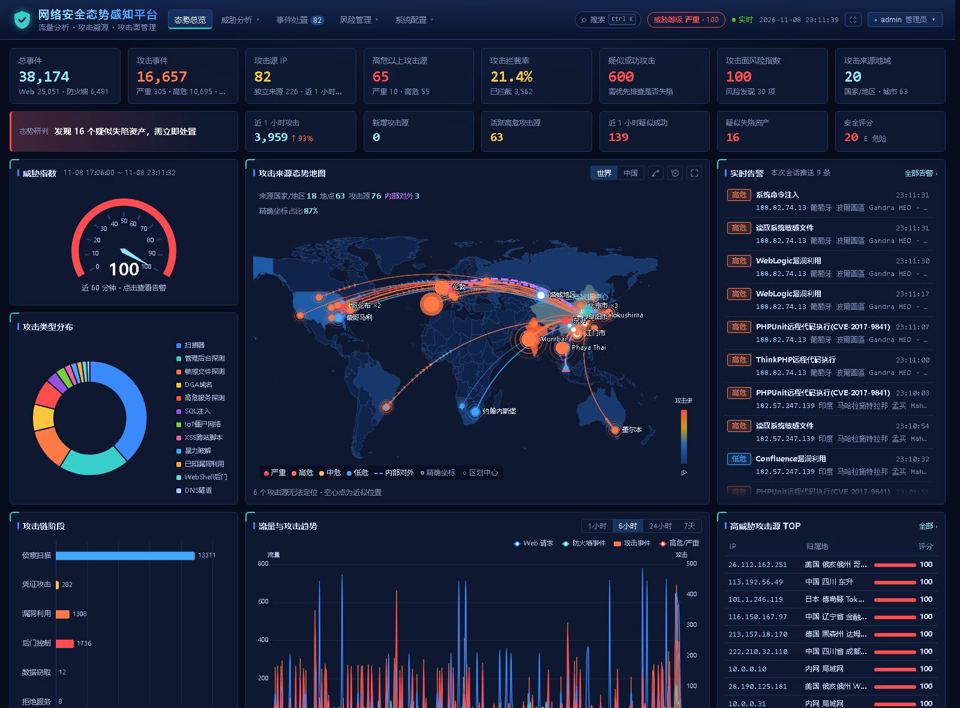
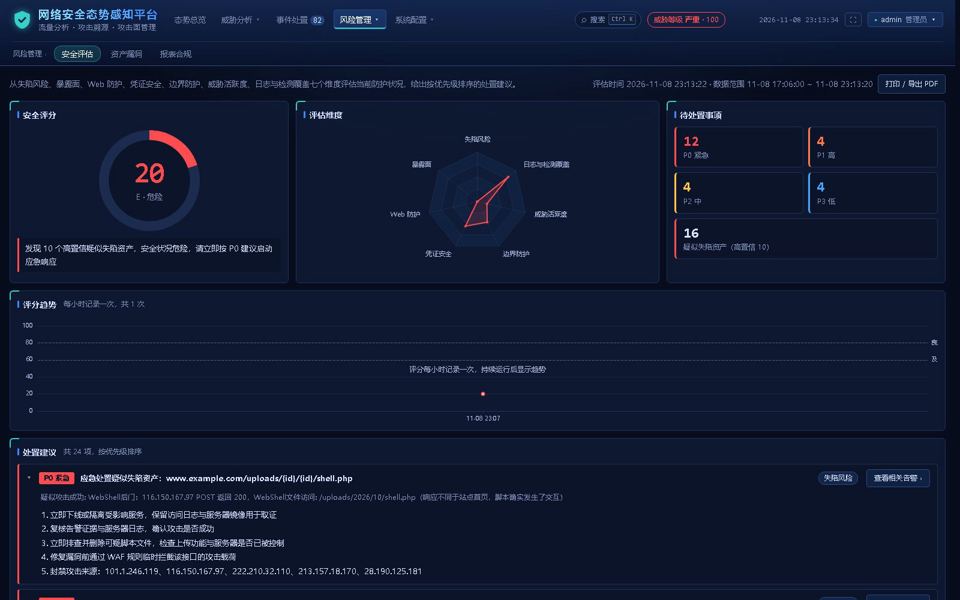
安全态势感知、攻击溯源、处置闭环与等保合规
单个二进制读取已有的 nginx、防火墙、主机与 DNS 日志,自动识别格式、复核证据,把大量告警收敛为一份可处置的清单。
原始日志按小时压缩留存并以哈希链防篡改,配合审计、周报月报与等保 2.0 自查,满足日志与审计类要求的同时保持日常运营可用。
告诉我们你的需求与部署环境,我们会给出产品组合与落地建议。